隨著大數(shù)據(jù)時代的到來,企業(yè)掌握的用戶數(shù)據(jù)決定了企業(yè)在互聯(lián)網(wǎng)領(lǐng)域的核心競爭力。于是,用戶數(shù)據(jù)作為重要資源,成為各互聯(lián)網(wǎng)企業(yè)競相爭奪的核心資產(chǎn)。移動互聯(lián)網(wǎng)應(yīng)用程序(APP)作為用戶接受產(chǎn)品和服務(wù)的平臺,在數(shù)據(jù)收集上發(fā)揮著至關(guān)重要的作用,是互聯(lián)網(wǎng)企業(yè)收集用戶數(shù)據(jù)的重要載體。但同時,部分互聯(lián)網(wǎng)企業(yè)未重視數(shù)據(jù)收集的合規(guī)操作,導(dǎo)致移動互聯(lián)網(wǎng)應(yīng)用程序(APP)在用戶數(shù)據(jù)收集中大量存在強制授權(quán)、過度索權(quán)、超范圍收集個人信息的現(xiàn)象,廣大網(wǎng)友對此反應(yīng)激烈。
為保障個人信息安全,維護廣大網(wǎng)民合法權(quán)益,中央網(wǎng)信辦、工業(yè)和信息化部、公安部、市場監(jiān)管總局聯(lián)合發(fā)布《關(guān)于開展APP違法違規(guī)收集使用個人信息專項治理的公告》(以下簡稱為“APP專項治理公告”),決定在全國范圍開展APP專項治理活動。公告一出,引起互聯(lián)網(wǎng)企業(yè)的普遍擔憂,多數(shù)企業(yè)擔心自身的不規(guī)范操作會招引法律處罰,甚至對于如何開展合規(guī)整改無從下手。為緩解企業(yè)擔憂,本文嘗試對APP專項治理公告進行解讀,并在解讀的基礎(chǔ)上,指出APP違規(guī)收集個人信息的法律風險,同時有針對性地提出企業(yè)在開展APP自我整改中的合規(guī)建議。希望本文能對互聯(lián)網(wǎng)企業(yè)的合規(guī)整改有所幫助。
一、APP專項治理公告的解讀
2019年1月25日,中央網(wǎng)信辦、工業(yè)和信息化部、公安部、市場監(jiān)管總局在北京聯(lián)合發(fā)布APP專項治理公告,該公告于2019年1月23日生效,專項治理時間為期1年。公告具體內(nèi)容如下:
首先,公告第1點開宗明義指出此次專項治理所要達到的目的,即要求APP經(jīng)營者合法合規(guī)收集用戶數(shù)據(jù),同時鼓勵A(yù)PP經(jīng)營者自愿進行合規(guī)認證。
[①]其次,為了貫徹落實專項治理的目的,公告第2點指出主管部門擬委托全國信息安全標準化技術(shù)委員會、中國消費者協(xié)會、中國互聯(lián)網(wǎng)協(xié)會、中國網(wǎng)絡(luò)空間安全協(xié)會編制APP合規(guī)操作指南,并組織專業(yè)機構(gòu)對APP經(jīng)營者進行合規(guī)評估。
[②]最后,公告第3點指出有關(guān)主管部門如果發(fā)現(xiàn)APP經(jīng)營者違規(guī)收集用戶數(shù)據(jù),可以責令A(yù)PP運營者限期整改;逾期不改的,公開曝光;情節(jié)嚴重的,依法暫停相關(guān)業(yè)務(wù)、停業(yè)整頓、吊銷相關(guān)業(yè)務(wù)許可證或者吊銷營業(yè)執(zhí)照。
[③]
從上述公告內(nèi)容來看,此次專項治理活動看似只是尋常的例行整治,但是,仔細研究會發(fā)現(xiàn),此次發(fā)布公告的主體為中央網(wǎng)信辦、工業(yè)和信息化部、公安部、市場監(jiān)管總局,然而上述內(nèi)容的實施主體幾乎不涉及公安部的相關(guān)職責。例如公告第1點是對APP運營者的要求,不涉及主管機關(guān);公告第2點規(guī)定編制APP合規(guī)操作指南并進行評估的有關(guān)協(xié)會,其中全國信息安全標準化技術(shù)委員會、中國網(wǎng)絡(luò)空間安全協(xié)會主要受中央網(wǎng)信辦委托,
[④]中國互聯(lián)網(wǎng)協(xié)會主要受工信部委托,
[⑤]中國消費者協(xié)會主要受市場監(jiān)管總局委托,
[⑥]內(nèi)容并不涉及公安部職責;公告第3點對于APP運營者的違規(guī)行為,所作的處罰措施,無論是整改、暫停業(yè)務(wù)、吊銷許可證或營業(yè)執(zhí)照,基本上是市場監(jiān)管總局的職責,同樣不涉及公安部職責。
既然公告的諸多內(nèi)容都不涉及公安部職責,為何公安部是公告的聯(lián)合發(fā)布主體呢?筆者仔細研究公告后發(fā)現(xiàn),公告第4點開辟專門條款,單獨列出公安部的職責,即“公安機關(guān)開展打擊整治網(wǎng)絡(luò)侵犯公民個人信息違法犯罪專項工作,依法嚴厲打擊針對和利用個人信息的違法犯罪行為。”請注意條款中“專項工作”“嚴厲打擊”的提法。“專項工作”是否意味著公安部將在四部門專項收集APP運營者違規(guī)操作的信息的基礎(chǔ)上,再開展“嚴厲打擊”的專項行動呢?屬于四部門專項行動之內(nèi)公安部另有的專項行動?
筆者認為此種設(shè)想并非沒有道理,須知公安部打擊違反收集個人信息的專項活動早已有之,且逐年呈現(xiàn)高壓態(tài)勢。同時按常理推測,公安部完全可以在公告第3點直接攜手市場監(jiān)管總局,和市場監(jiān)管總局一道對APP運營者的違規(guī)行為作出行政或刑事處罰,沒必要獨設(shè)條款。此次公安部將專項活動融入和其他部門的合作當中,同時獨設(shè)條款,筆者認為一方面有利于使收集互聯(lián)網(wǎng)企業(yè)違規(guī)操作的材料更快速便捷,另一方面收集的證據(jù)更全面和規(guī)范,有利于覆蓋更廣的打擊面,同時打擊點更準、更有力度。因此筆者認為互聯(lián)網(wǎng)企業(yè)須提高警惕,正視APP專項治理公告潛在的威力,切莫陰溝里翻船。
二、個人信息保護呈現(xiàn)“刑法先行”態(tài)勢
為了體現(xiàn)筆者解讀APP專項治理公告具有較高的可信度,筆者對近年來個人信息保護的數(shù)據(jù)材料進行規(guī)范梳理,研究發(fā)現(xiàn),近年來個人信息保護確實呈現(xiàn)“刑法先行”的態(tài)勢。
(一)個人信息刑事保護尤為突出
1.對個人信息保護的刑事立法
《刑法修正案(七)》第7條規(guī)定:增訂《刑法》第253-1條,新增出售、非法提供公民個人信息罪和非法獲取公民個人信息罪,
[⑦]而后《刑法修正案(九)》第17條對第253-1條做了修改,將原本兩罪名修改為侵犯公民個人信息罪,
[⑧]此后侵犯公民個人信息罪一直沿用至今。個人信息保護的罪名演變詳見下表:
表1:個人信息刑事保護的內(nèi)容演變情況
| 《刑法修正案(七)》第7條(2009年) |
《刑法修正案(九)》第17條(2015年) |
國家機關(guān)或者金融、電信、交通、教育、醫(yī)療等單位的工作人員,違反國家規(guī)定,將本單位在履行職責或者提供服務(wù)過程中獲得的公民個人信息,出售或者非法提供給他人,情節(jié)嚴重的,處三年以下有期徒刑或者拘役,并處或者單處罰金。
竊取或者以其他方法非法獲取上述信息,情節(jié)嚴重的,依照前款的規(guī)定處罰。
單位犯前兩款罪的,對單位判處罰金,并對其直接負責的主管人員和其他直接責任人員,依照各該款的規(guī)定處罰。 |
違反國家有關(guān)規(guī)定,向他人出售或者提供公民個人信息,情節(jié)嚴重的,處三年以下有期徒刑或者拘役,并處或者單處罰金;情節(jié)特別嚴重的,處三年以上七年以下有期徒刑,并處罰金。
違反國家有關(guān)規(guī)定,將在履行職責或者提供服務(wù)過程中獲得的公民個人信息,出售或者提供給他人的,依照前款的規(guī)定從重處罰。
竊取或者以其他方法非法獲取公民個人信息的,依照第一款的規(guī)定處罰。
單位犯前三款罪的,對單位判處罰金,并對其直接負責的主管人員和其他直接責任人員,依照各該款的規(guī)定處罰。 |
資料來源:筆者自制,2019年3月
從上表個人信息刑事保護的演變可以看出,國家在對個人信息保護的力度越來越大。例如,在犯罪主體上,由原來的特定主體(國家機關(guān)或者金融、電信、交通、教育、醫(yī)療等單位的工作人員),變?yōu)橐话阒黧w,打擊范圍得到擴大;在定罪量刑上,由原來“3年以下有期徒刑或拘役”變?yōu)?ldquo;情節(jié)特別嚴重,處以3-7年有期徒刑”;同時加重互聯(lián)網(wǎng)公司等機構(gòu)的責任,規(guī)定其在履職或提供服務(wù)侵犯個人信息,將被從重處罰。對此互聯(lián)網(wǎng)公司應(yīng)尤為重視。
2.對個人信息保護的刑事打擊
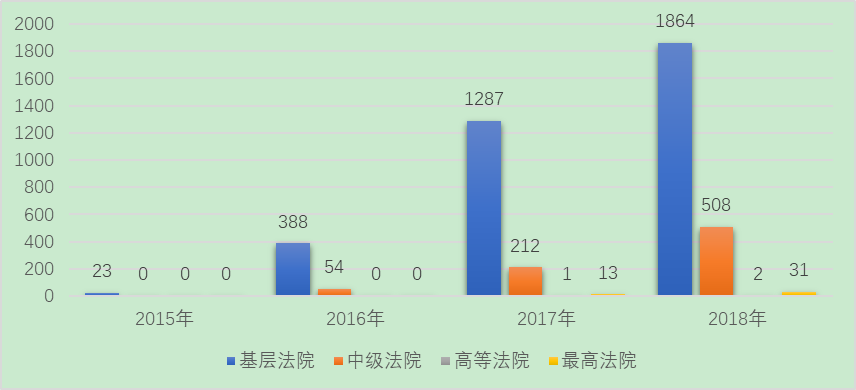
筆者在中國裁判文書網(wǎng),以“侵犯公民個人信息罪”為關(guān)鍵字,共檢索到4522起刑事案件,其中案件數(shù)的分布情況為:2015年為23件,2016年為442件,2017年為1513件,2018年為2405件,足見國家對個人信息刑事保護的力度逐年增加。筆者按照各級法院對個人信息保護的審理情況進行劃分,得出如下的分布圖:
圖1:2015-2018年各級法院對個人信息保護的審理情況
資料來源:筆者自制,2019年3月
從上圖可以看出,2015年案件基本在基層法院審理,2016年中級法院開始審理部分案件,2017-2018年高等法院和最高法院開始審理個人信息保護的案件,并且案件量呈現(xiàn)逐年增加的趨勢。須知法院審級越高,說明案件的嚴重性和社會影響力越大。由此可以看出,個人信息保護的案件量不僅逐年攀升,而且社會影響性逐年增強,近兩年甚至已經(jīng)驚動最高院,個人信息保護的刑事保護力度逐年加強的程度可見一斑。
3.對個人信息保護的案件指導(dǎo)
經(jīng)過整理,筆者發(fā)現(xiàn)近年來權(quán)力機關(guān)發(fā)布指導(dǎo)審理個人信息保護案件的指引性文件的頻率很高。例如,最高檢于2018年11月印發(fā)《檢察機關(guān)辦理侵犯公民個人信息案件指引》,最高檢與最高法于2017年6月聯(lián)合發(fā)布《關(guān)于辦理侵犯公民個人信息刑事案件適用法律若干問題的解釋》。同時公檢法部門紛紛發(fā)布指導(dǎo)案例,例如2017年5月最高檢發(fā)布6起侵犯公民個人信息犯罪典型案例,
[⑨]2017年5月最高法發(fā)布7起侵犯公民個人信息犯罪典型案例,
[⑩]2016年公安部發(fā)布10起侵犯公民個人信息犯罪的典型案例和8起網(wǎng)絡(luò)侵犯公民個人信息犯罪典型案例
[11]。可見公檢法部門對個人信息保護十分重視。
(二)個人信息民、行保護整體上“供應(yīng)不足”
筆者通過檢索,梳理了近年來民事法和行政法對個人信息保護的法律文件,通過研究發(fā)現(xiàn),相比體系較為完善的個人信息刑事保護,個人信息在民事法和行政法上的保護出現(xiàn)內(nèi)容分散、領(lǐng)域雜亂,整體上呈現(xiàn)“供應(yīng)不足”的局面。具體檢索情況詳見下表:
表2:涉及個人信息保護的民事法和行政法等規(guī)范性文件檢索概觀
| 規(guī)范性文件名稱 |
法律規(guī)定 |
效力層級 |
| 《中華人民共和國民法總則》(2017.10發(fā)布) |
第110條、第111條 |
法律 |
| 《中華人民共和國侵權(quán)責任法》(2010.07發(fā)布) |
第2條、第62條 |
法律 |
| 《中華人民共和國消費者權(quán)益保護法》(2013.10修改) |
第29條、第50條、第56條 |
法律 |
| 《中華人民共和國統(tǒng)計法》(2009.06修改) |
第9條、第39條 |
法律 |
| 《中華人民共和國居民身份證法》(2011.10修改) |
第6條、第13條、第19條、第20條 |
法律 |
| 《中華人民共和國商業(yè)銀行法》(2015.08修改) |
第29條 |
法律 |
| 《中華人民共和國執(zhí)業(yè)醫(yī)師法》(2009.08修改) |
第22條、第37條 |
法律 |
| 《中華人民共和國網(wǎng)絡(luò)安全法》(2016.11發(fā)布) |
第四章“網(wǎng)絡(luò)信息安全” |
法律 |
| 《中華人民共和國郵政法》(2015.04修改) |
第3條、第36條、第64條 |
法律 |
| 《中華人民共和國未成年人保護法》(2012.10修改) |
第39條、第69條 |
法律 |
| 《中華人民共和國母嬰保健法》(2017.11修改) |
第34條 |
法律 |
| 《中華人民共和國婦女權(quán)益保障法》(2018.10修改) |
第42條 |
法律 |
| 《中華人民共和國傳染病防治法》(2013.06修改) |
第12條、第68條 |
法律 |
| 《中華人民共和國律師法》(2017.09修改) |
第38條 |
法律 |
| 《中華人民共和國電信條例》(2016.02修改) |
第65條 |
行政法規(guī) |
| 《征信業(yè)管理條例》(2013.01發(fā)布) |
第3條 |
行政法規(guī) |
| 《快遞暫行條例》(2018.03發(fā)布) |
第4條 |
行政法規(guī) |
| 《保安服務(wù)管理條例》(2009.10發(fā)布) |
第25條、第30條、第43條 |
行政法規(guī) |
資料來源:筆者自制,2019年3月
從上表可以看出,個人信息并沒有設(shè)置專法進行保障,除了《網(wǎng)絡(luò)安全法》開辟專章規(guī)范網(wǎng)絡(luò)信息安全外,其余的法律均是零散的條款規(guī)定,不成體系。同時,個人信息的保護內(nèi)容較為分散,保護的領(lǐng)域有金融行業(yè)、互聯(lián)網(wǎng)行業(yè)、律師行業(yè)、母嬰行業(yè)、物流行業(yè)等行業(yè),領(lǐng)域較為混亂,并且各個領(lǐng)域的保護力度也明顯不夠。整體而言,個人信息在民事法和行政法上保護不成體系,規(guī)范密度不足。
三、對企業(yè)開展APP自我整改的合規(guī)建議
從上文可以看出,近年來國家對個人信息保護主要以“刑事處罰”為先。筆者認為此次的APP專項治理尤為要注意公告第4條公安機關(guān)的專項治理任務(wù),但同時也不能忽視市場監(jiān)管總局的行政處罰。辨證來看,此次的整改也是促進互聯(lián)網(wǎng)企業(yè)合規(guī)經(jīng)營的契機,互聯(lián)網(wǎng)企業(yè)應(yīng)認真對待此次APP自我整改的合規(guī)工作,趁此機會,一勞永逸地解決掉APP運行中違規(guī)收集個人信息的隱患問題。對此,筆者在下文提出APP自我整改的幾點合規(guī)建議,以供互聯(lián)網(wǎng)企業(yè)參考。
(一)增強底線思維,勿觸碰刑事高壓線
APP專項治理公告第4點明確指出公安局要開展專項行動,“依法嚴厲打擊針對和利用個人信息的違法犯罪行為”。此處所謂的“依法”主要依據(jù)《刑法》第253-1條開展打擊活動。其中,《刑法》第253-1條規(guī)定了“侵犯公民個人信息罪”的構(gòu)成要件和違法后果,而對于如何判斷“個人信息”,怎么理解“情節(jié)嚴重”“提供”“出售”等詞的含義,最高檢和最高法聯(lián)合發(fā)布的《關(guān)于辦理侵犯公民個人信息刑事案件適用法律若干問題的解釋》都有對應(yīng)的說明。筆者認為互聯(lián)網(wǎng)企業(yè)應(yīng)增強底線思維,牢固樹立刑法底線不能逾越的理念,熟悉《刑法》第253-1條及對應(yīng)的司法解釋的內(nèi)容,勿違反刑法的明文規(guī)定。
(二)遵循操作指引要求,自我逐項核查
據(jù)悉,全國信息安全標準化技術(shù)委員會、中國消費者協(xié)會、中國互聯(lián)網(wǎng)協(xié)會、中國網(wǎng)絡(luò)空間安全協(xié)會已經(jīng)成立了APP專項治理工作組,并且編制了“App違法違規(guī)收集使用個人信息自評估指南”“App違法違規(guī)收集使用個人信息評估要點和操作規(guī)程”和“大眾化應(yīng)用基本業(yè)務(wù)功能及必要信息規(guī)范”等技術(shù)規(guī)范。互聯(lián)網(wǎng)企業(yè)可依據(jù)此類技術(shù)規(guī)范的指引要求,對APP逐項進行核對查驗,發(fā)現(xiàn)一起,落實一起,壓實合規(guī)工作,以自信的姿態(tài)迎接潛在的評估工作。
筆者通過研讀APP專項治理工作組編制的合規(guī)操作指南,歸納以下幾點合規(guī)事項,可供參考:
1.完善隱私政策。APP運營者應(yīng)設(shè)置隱私政策,并且隱私政策應(yīng)以單獨成文的形式發(fā)布。在進入APP主功能界面后,用戶通過4次以內(nèi)的點擊就能訪問到隱私政策。同時隱私政策應(yīng)通俗易懂,便于閱讀。
2.保障互聯(lián)網(wǎng)用戶的權(quán)利。APP運營者應(yīng)支持互聯(lián)網(wǎng)用戶注銷賬號,并保障用戶訪問、更正或刪除個人信息的權(quán)利。同時APP上應(yīng)設(shè)立用戶申訴機制,及時反饋用戶申訴。
3.收集個人信息應(yīng)遵循合法、正當、必要的原則。APP運營者收集的個人信息不應(yīng)超過隱私政策所述范圍,同時不應(yīng)該收集與業(yè)務(wù)功能無任何關(guān)系的個人信息;如果收集與業(yè)務(wù)功能無必要關(guān)系的個人信息應(yīng)征得用戶同意。
4.收集個人信息應(yīng)征求用戶同意。APP運營者應(yīng)明確告知用戶收集哪些信息,并應(yīng)經(jīng)用戶自主選擇同意,不應(yīng)存在強制捆綁授權(quán)行為。同時APP上應(yīng)建立年齡認證機制,對于不滿14周歲的未成年人,應(yīng)征得其監(jiān)護人的明示同意。
(三)完善內(nèi)部管理章程,加強對員工的培訓(xùn)
互聯(lián)網(wǎng)企業(yè)除了需要增強勿觸碰刑法高壓線的底線思維,以及根據(jù)可操作性的合規(guī)指引對APP進行逐項核查外,筆者認為互聯(lián)網(wǎng)企業(yè)還應(yīng)該完善內(nèi)部的管理章程,加強對員工的規(guī)范培訓(xùn)。例如公司章程中應(yīng)明確其法定代表人或主要負責人對個人信息安全負全面領(lǐng)導(dǎo)責任;任命個人信息保護負責人和個人信息保護工作機構(gòu),個人信息保護負責人應(yīng)由具有相關(guān)管理工作經(jīng)歷和個人信息保護專業(yè)知識的人員擔任;建立、維護和更新所收集、使用的個人信息處理活動記錄;定期組織內(nèi)部相關(guān)人員進行應(yīng)急響應(yīng)培訓(xùn)和應(yīng)急演練,使其掌握崗位職責和應(yīng)急處置策略和規(guī)程等。同時企業(yè)須妥善保管內(nèi)部管理章程、培訓(xùn)材料、個人信息處理活動記錄,以及按時保留及備份網(wǎng)絡(luò)日志,以作為企業(yè)出現(xiàn)法律風險時的抗辯證據(jù)。
[①] 參見《關(guān)于開展App違法違規(guī)收集使用個人信息專項治理的公告》第1點、第5點.
[②] 參見《關(guān)于開展App違法違規(guī)收集使用個人信息專項治理的公告》第2點.
[③] 參見《關(guān)于開展App違法違規(guī)收集使用個人信息專項治理的公告》第3點.
[④] 參見《全國信息安全標準化技術(shù)委員會章程》第4條:“信安標委業(yè)務(wù)上受中央網(wǎng)絡(luò)安全和信息化領(lǐng)導(dǎo)小組辦公室(以下簡稱“中央網(wǎng)信辦”)指導(dǎo)。”第16條:“受國家標準化管理委員會及有關(guān)主管部門(中央網(wǎng)信辦)的委托,辦理與信息安全標準化工作有關(guān)的其他事宜。”《中國網(wǎng)絡(luò)空間安全協(xié)會章程》第6條:“本協(xié)會接受業(yè)務(wù)主管單位國家互聯(lián)網(wǎng)信息辦公室、社團登記管理機關(guān)中華人民共和國民政部的業(yè)務(wù)指導(dǎo)和監(jiān)督管理。”其中,國家互聯(lián)網(wǎng)信息辦公室與中央網(wǎng)信辦屬于兩個牌子一套人馬。
[⑤] 參見《中國互聯(lián)網(wǎng)協(xié)會章程》第4條:“本會接受登記管理機關(guān)中華人民共和國民政部和業(yè)務(wù)主管單位工業(yè)和信息化部的業(yè)務(wù)指導(dǎo)和監(jiān)督管理。”
[⑥] 參見《中國消費者協(xié)會章程》第7條:“本會接受業(yè)務(wù)主管單位國家工商行政管理總局(以下稱業(yè)務(wù)主管單位)和登記管理機關(guān)民政部(以下稱登記管理機關(guān))的業(yè)務(wù)指導(dǎo)和監(jiān)督管理。”其中,根據(jù)《深化黨和國家機構(gòu)改革方案》,工商行政管理總局與其他部門合并成市場監(jiān)管總局。
[⑦] 參見《最高人民法院、最高人民檢察院關(guān)于執(zhí)行<中華人民共和國刑法>確定罪名的補充規(guī)定(四)》.
[⑧] 參見《最高人民法院、最高人民檢察院關(guān)于執(zhí)行<中華人民共和國刑法>確定罪名的補充規(guī)定(六)》.